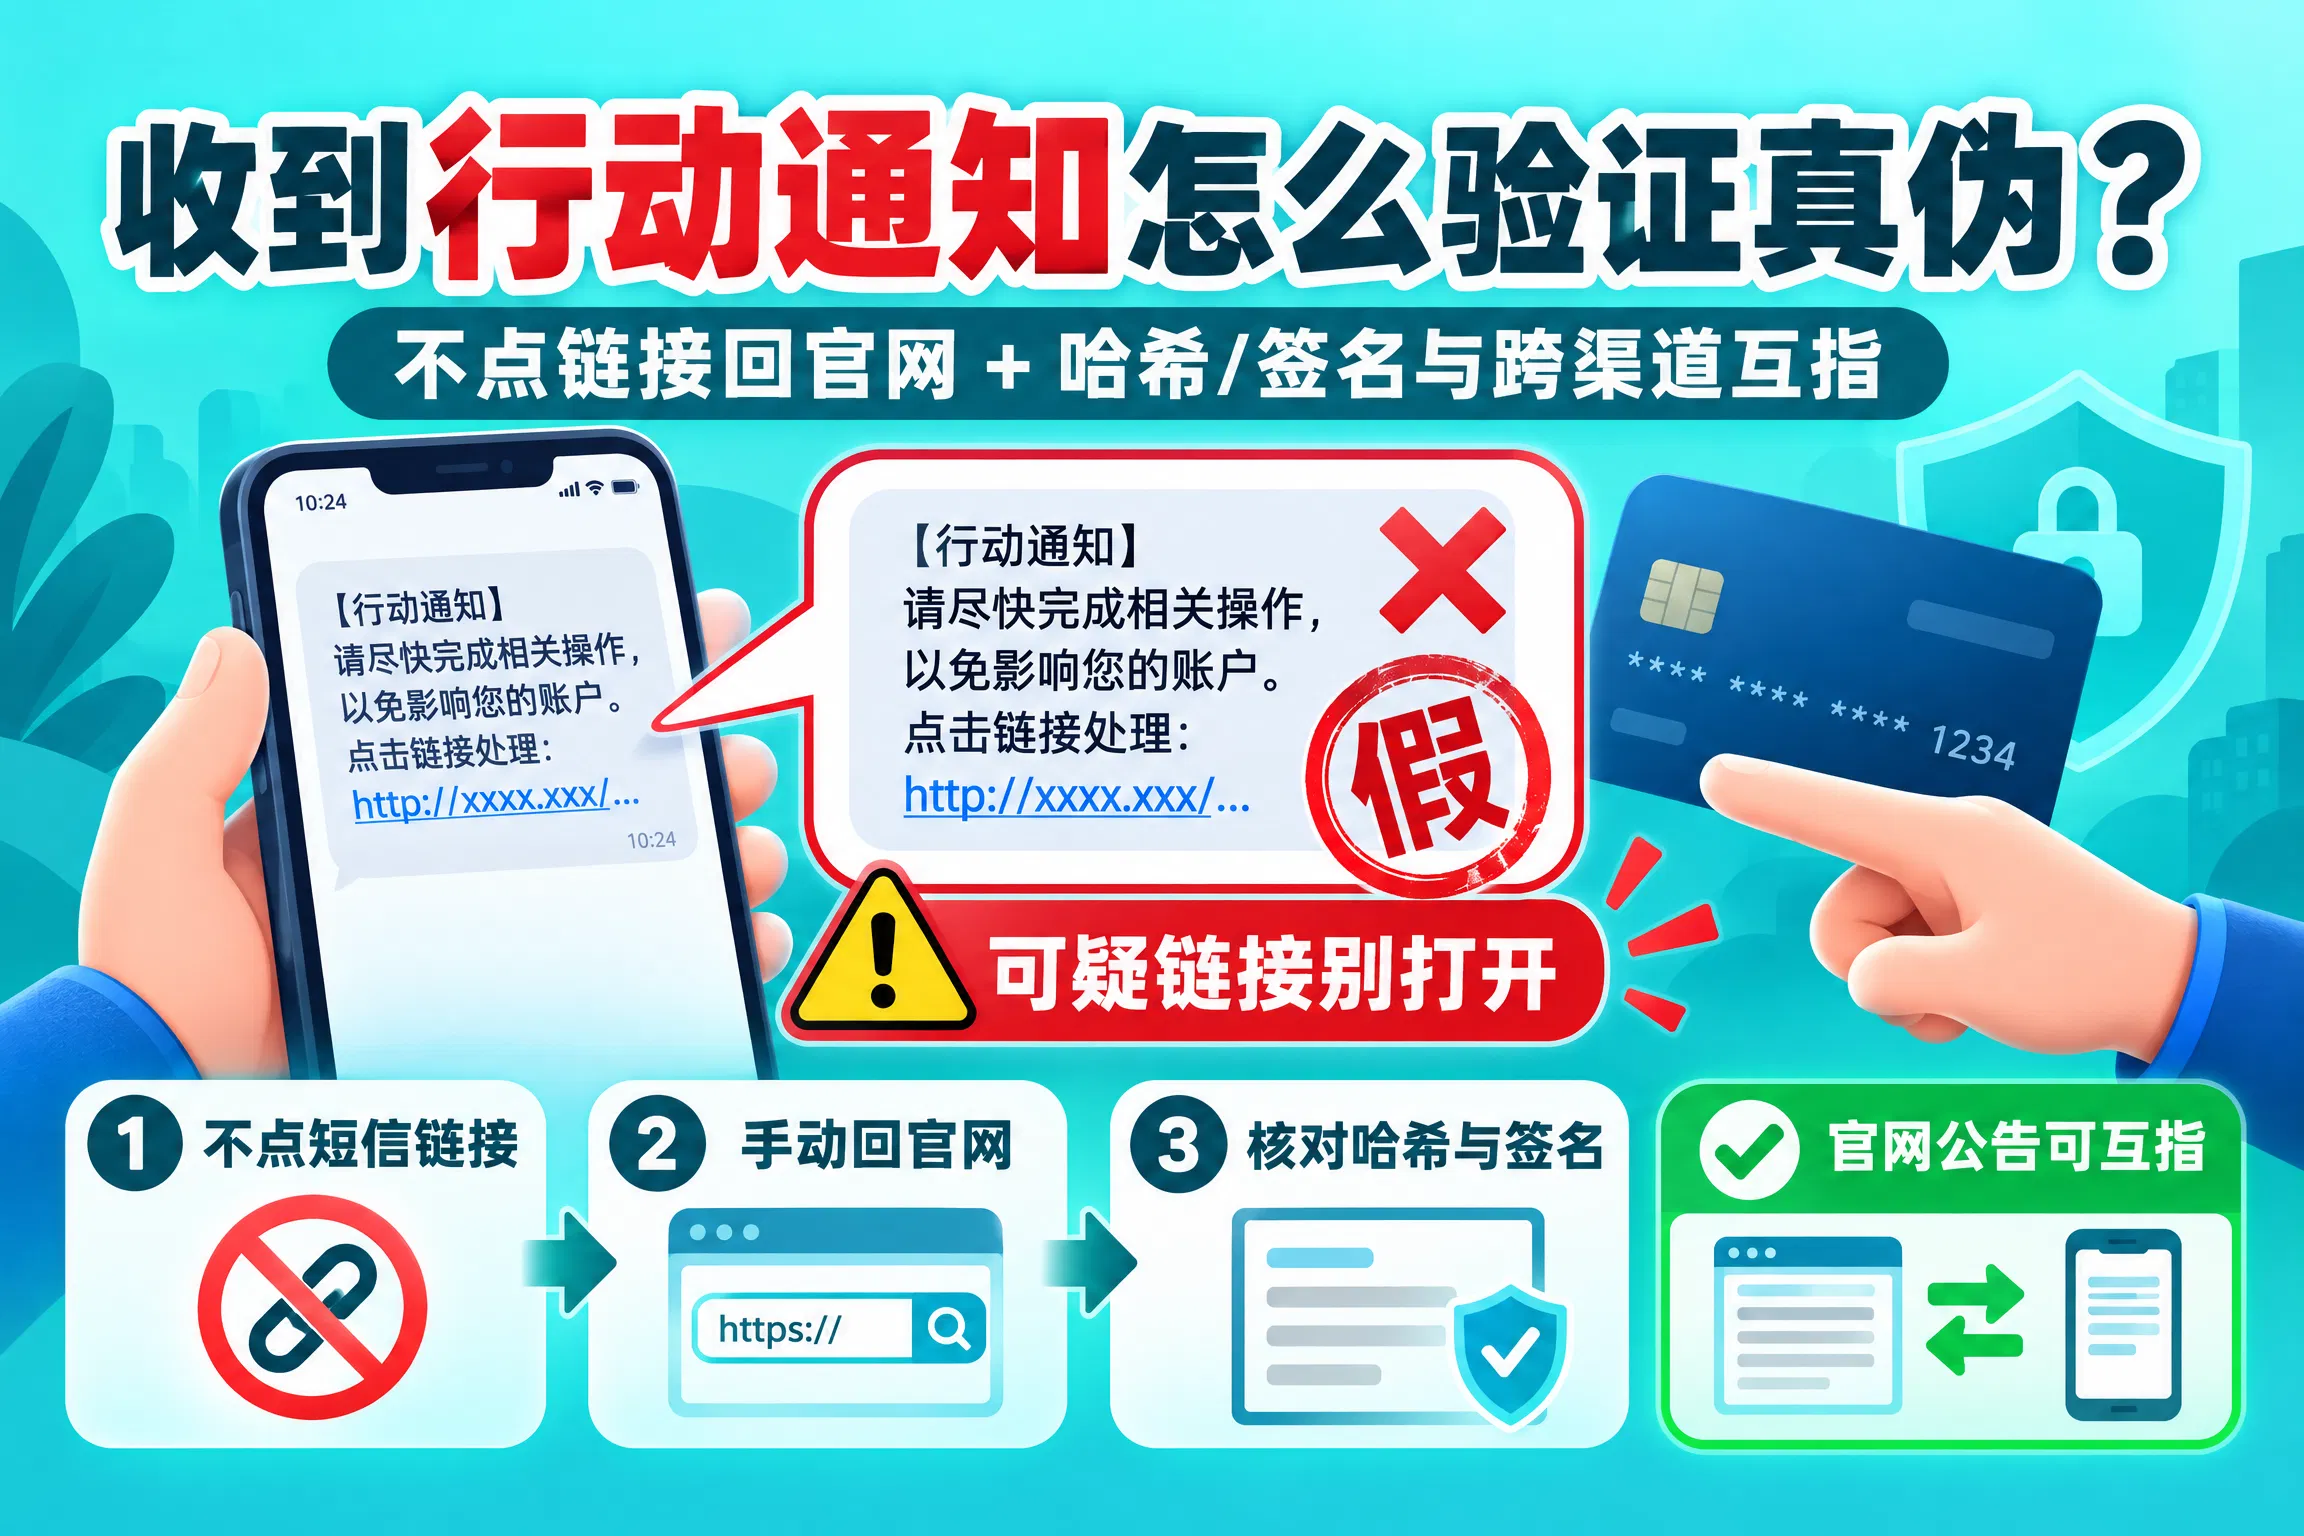
收到行动通知后,应通过手动输入已知网址进入官网、应用内消息中心或状态页,利用稳定归档记录反向验证通知真伪。
快速判断:官方通知真假怎么验证?
核心答案: 验证官方通知真伪时,不要点击通知中的链接,也不要相信邮件样式、Logo、发件人昵称或短信措辞。应通过手动输入已知官网地址、打开官方 App、查看状态页、消息中心或版本说明,确认通知内容是否能在官方稳定渠道中找到对应记录。
| 检查步骤 | 正确做法 | 风险信号 |
|---|---|---|
| 链接处理 | 不点击、不复制通知里的链接,手动输入已知官网域名 | 短链接、跳转链接、催促立即点击 |
| 官网核对 | 查看官网公告、帮助中心、状态页或应用内消息中心 | 官网没有任何对应公告或记录 |
| 下载验证 | 从官网获取校验和、数字签名、公钥或发布说明 | 只在通知里提供下载地址,官网找不到文件说明 |
| 应用商店核对 | 把开发者信息、版本说明与官网记录交叉验证 | 只依赖 Verified 徽标、开发者邮箱或商店页面 |
| 最终判断 | 能在多个官方稳定入口互相印证,再继续操作 | 无法互指、信息不一致、要求立即付款或提交资料 |
结论: 官方通知的可信度来自可追溯的官方记录,而不是通知本身的视觉样式。无法在官网、App 消息中心、状态页或版本说明中找到对应记录时,应默认该通知可疑。
为什么不能直接点链接:建立“可归档”的验证闭环
官方通信的可信性依赖制度化安全要求和固定入口,而非邮件样式,因此必须回到已知网址建立可归档的验证闭环。
别被通知里精美的 Logo 和标准的排版骗了。官方通信的可信性,从来不是靠样式撑起来的,而是依赖制度化的安全要求和稳定的入口[1]。美国国土安全部发布的 BOD 18-01 指令早就定下规矩:联邦机构的邮件安全必须通过固定通道来保障,而不是看发件人长得像不像官方[1]。普通用户不需要背下这些术语,只需记住一个核心动作:收到行动通知后去哪里查官网记录?答案很简单:回到已知网址。
现实很残酷,连正规机构的营销账户都可能被入侵。一旦黑客得手,他们就能利用看似合法的渠道分发恶意 URL,诱导你点击[2]。这时候,通知里的跳转链接就是陷阱。真正的验证逻辑,是把每条行动型通知回连到一个稳定、可检索、可比对的官方记录上。无论是官网公告、应用内消息中心还是状态页,只有存在这样的归档记录,你的操作才算有了反向验证的依据。
从“样式可信”转向“来源可信”,是你必须跨过的第一道坎。不要相信那个看起来最顺眼的按钮,要去查那个能永久保存的记录。
新手避坑实战:很多用户在第一步就栽跟头,是因为习惯性地先“复制”通知里的链接再粘贴到浏览器,以为这样比直接点击更安全。这其实是大错特错——如果链接本身带有重定向参数(例如 ?ref=malicious),或者你复制的是经过短链服务压缩的链接,浏览器依然会把你导向恶意页面。正确的做法是彻底切断与通知内容的任何交互,直接在地址栏手动输入域名,或者在已安装的官方 App 中查找,确保路径完全独立于那条可疑的消息。
第一步:切断链接,手动输入已知官网地址
面对要求立即点击付款或下载文件的通知,应切断链接并手动输入已知官网地址,避免被伪装成官方的恶意 URL 诱导。
收到要求你立即点击付款或下载文件的邮件、短信、社媒短帖或推送时,先把手指从屏幕上拿开。别管那个链接看起来多像真的,直接点进去就是给骗子递刀。被入侵的邮件营销账户曾利用这种手法分发恶意 URL,让无数用户中招[2]。真正的验证逻辑只有一个:回到你原本就知道的那个地方去查。
打开浏览器,在地址栏里手动敲入你熟知的官方网站域名。或者,直接点亮手机屏幕,打开官方 App。这一步不是让你重新认识网站,而是把你从“通知”的陷阱里拉回“源头”。一旦进入官网,立刻去首页公告区、应用内的消息中心,或是专门的状态页寻找线索。看那里有没有和你收到的通知内容完全一致的最新记录。如果官网一片平静,没有任何相关公告,那这条通知大概率是假的。
把这种操作当成建立“可归档”验证闭环的起点。只有当信息来源稳定且可检索,你才能确保自己是在核对事实,而不是在别人的剧本里演戏。不要依赖通知里的样式来判断真伪,那些可以轻易模仿。你要依赖的是那个独立于通知之外的、由官方维护的稳定入口。
合格标准清单:
未点击通知中的任何超链接。
手动输入了已知的正确域名或打开了官方 App。
在官网公告、消息中心或状态页完成了信息比对。
确认没有发现与通知内容匹配的官方记录(或确认有匹配记录)。
第二步与第三步:交叉核对文件签名与应用商店信息
若通知附带下载链接,需先确认校验和、签名或发布说明来自官方入口,再比对哈希值与公钥结果以防文件被篡改。
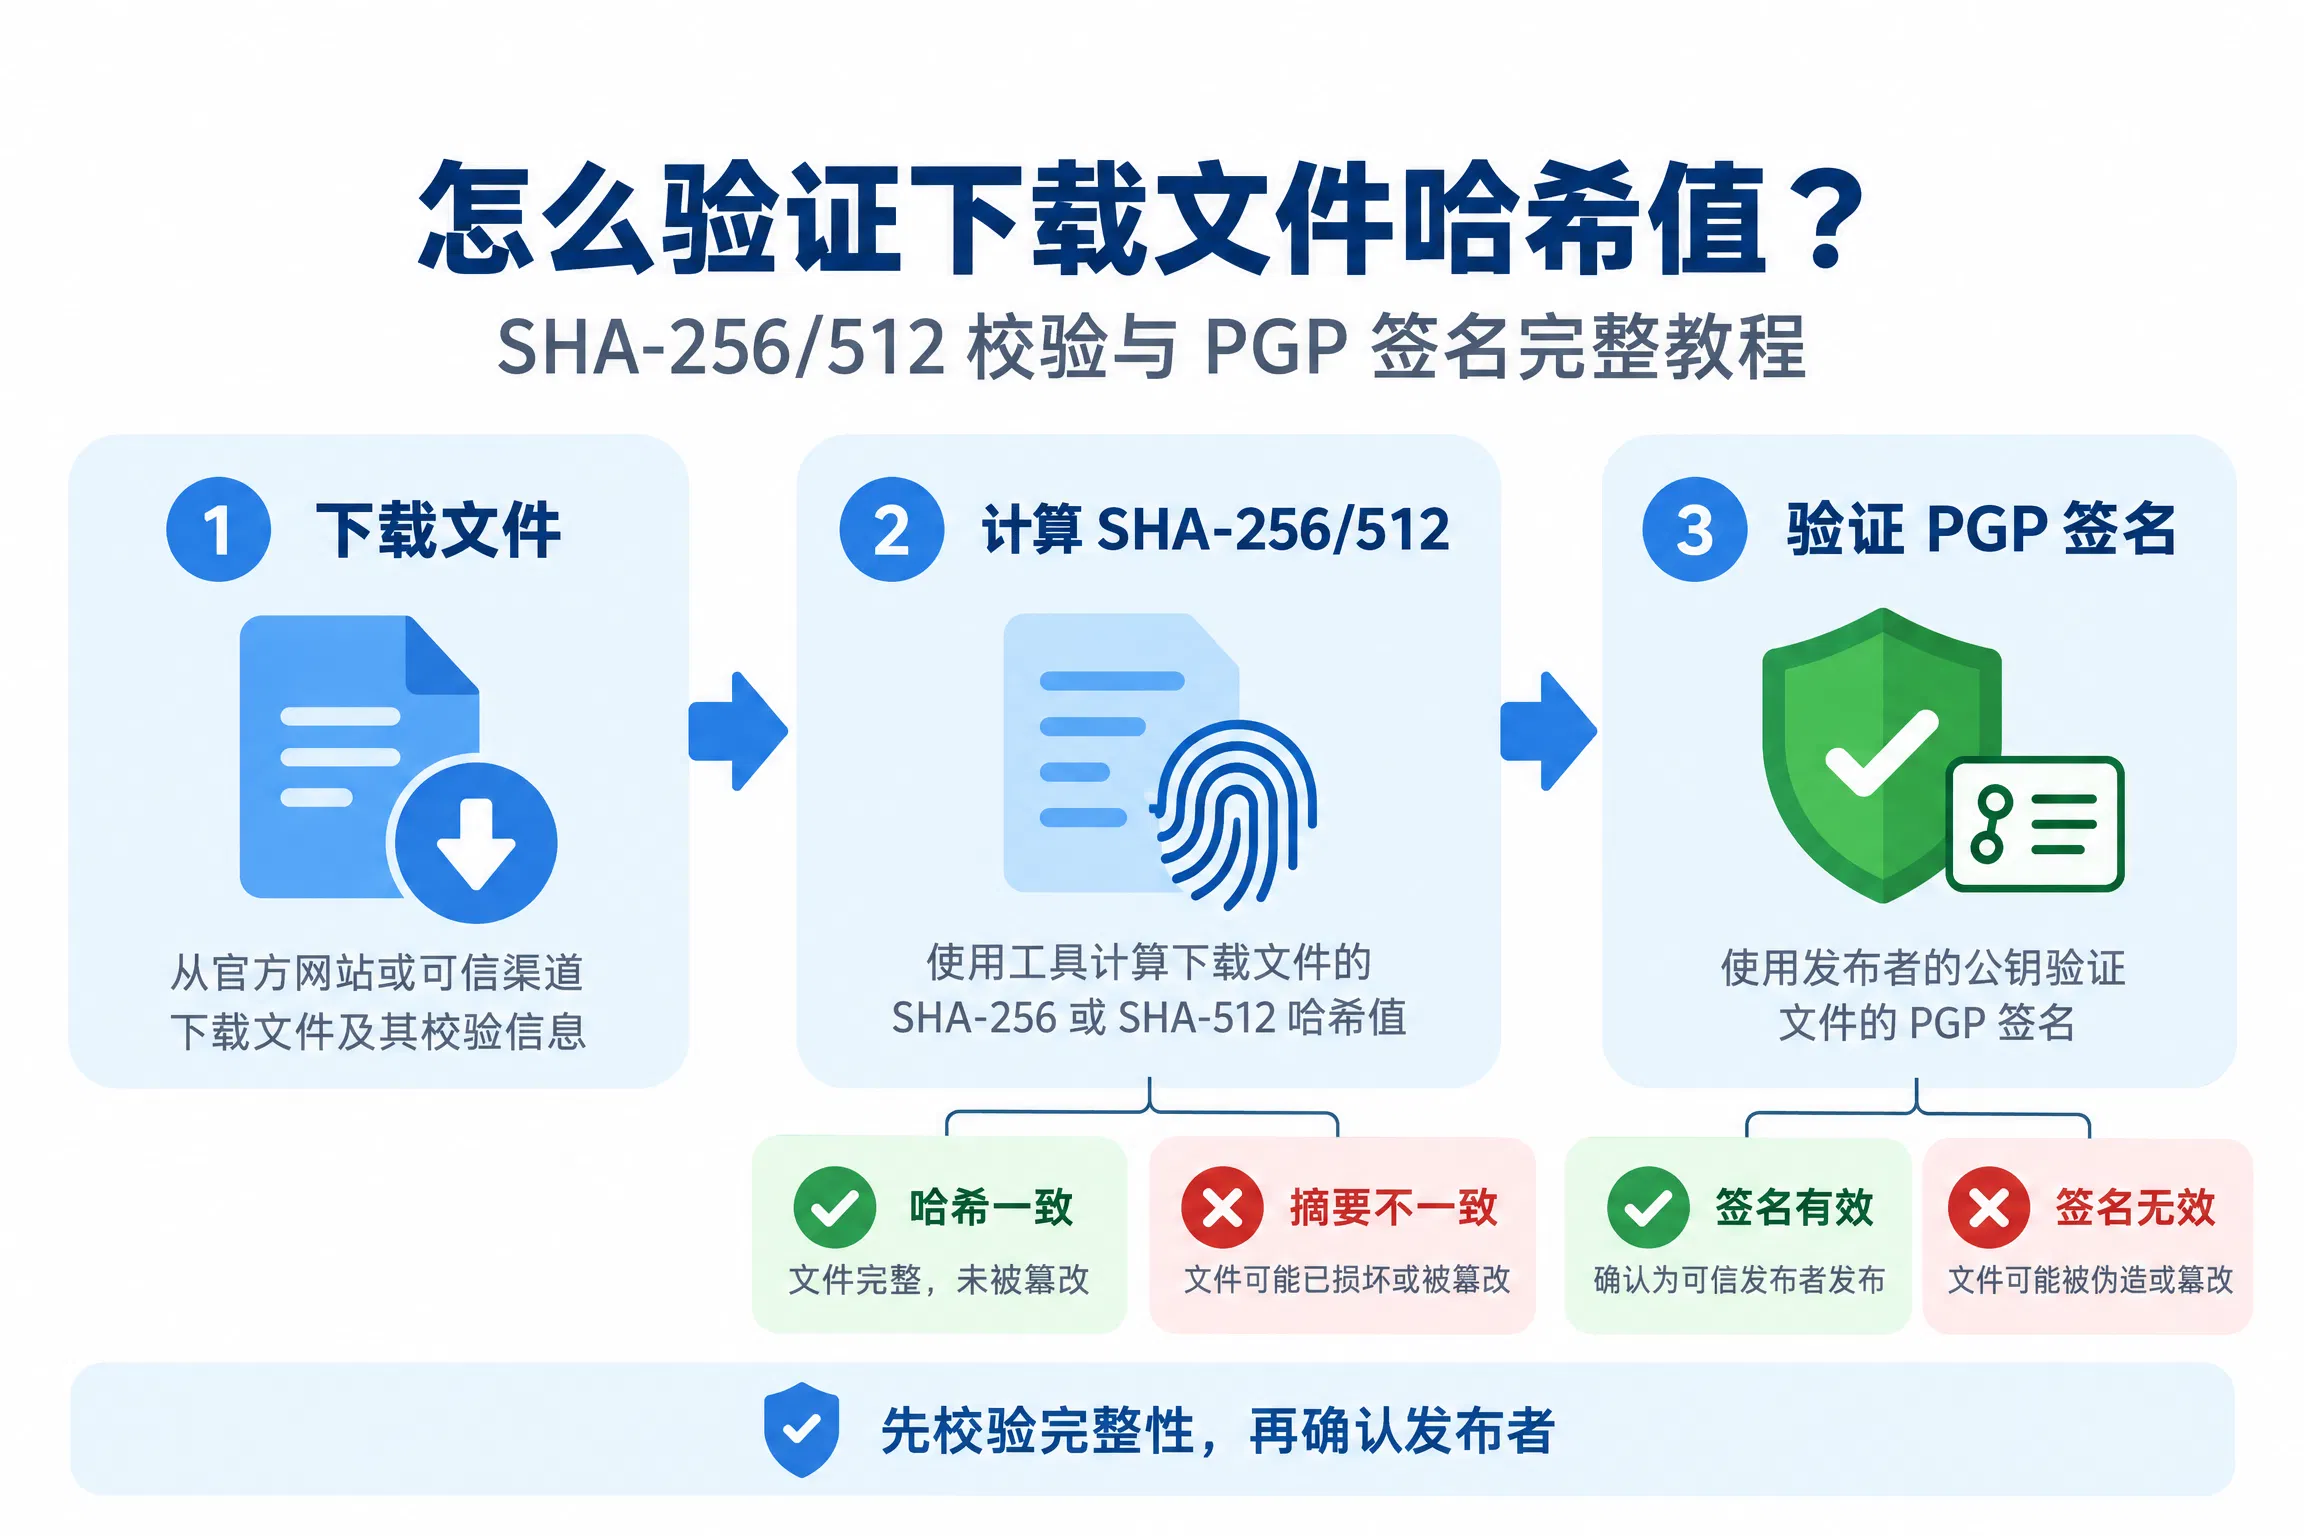
如果通知里附带了下载链接,别急着点。先确认校验和、签名、公钥或发布说明来自官方发布入口,再比对 SHA-256、SHA-512 或 PGP 验证结果[3][4]。这一步是防止文件被篡改的硬防线。
技术层面的双重确认:哈希值与数字签名
你需要做两件事来锁定文件真伪。第一,计算文件的哈希值。下载后,用工具算出文件的 SHA-256 或 SHA-512 值,然后去官网对照公布的数值。只要差一个字符,文件就被动过手脚。第二,验证数字签名。如果是 PGP 签名,用官方提供的公钥解密并验证签名。这能确认发布者身份,证明文件确实出自你预期的开发者之手。这两步缺一不可,光看文件名或图标毫无意义。
应用商店信息的局限性解读
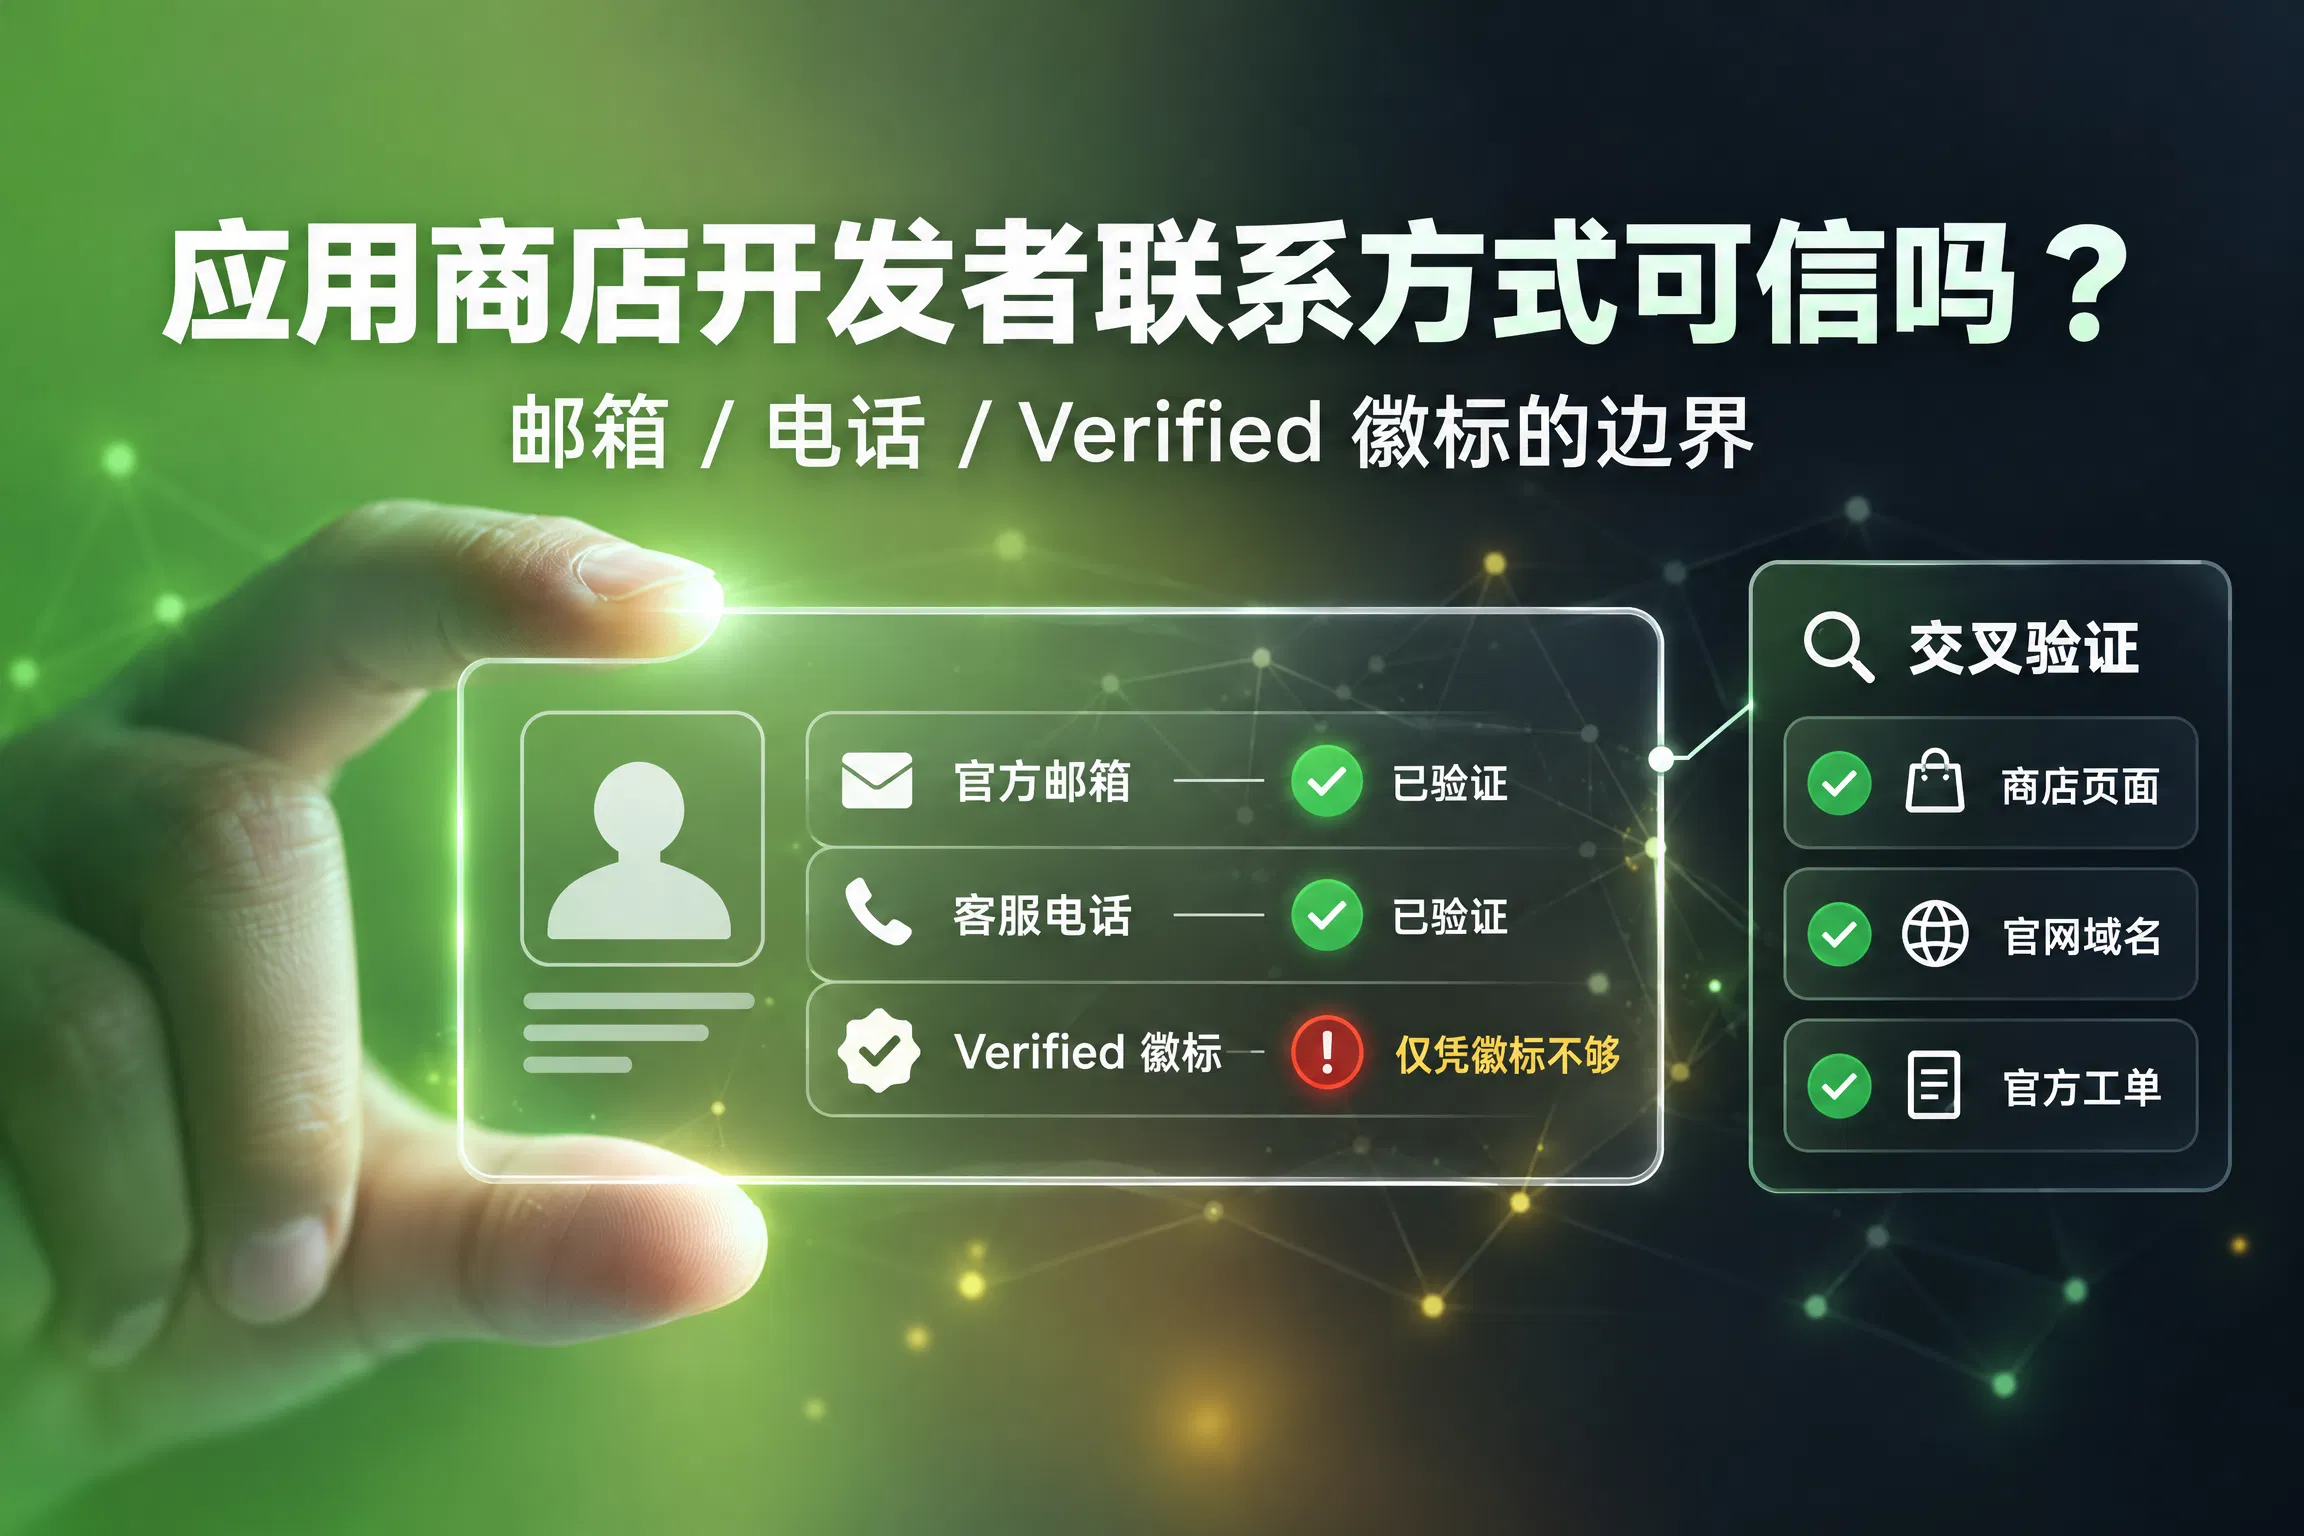
很多人以为在应用商店看到”Verified”徽标或官方的开发者电话就万事大吉。这是误区。应用商店中的开发者邮箱、电话、网站和 Verified 徽标仅应被视为身份线索,不能作为跨渠道同一性的唯一证明[5][6]。骗子可以伪造开发者页面,甚至利用被盗账号上架恶意应用。
不要把这些信息当成通行证。它们只能作为辅助参考,必须结合官网独立验证。单一渠道的信息再完美,也经不起跨平台的交叉检验。区分“看起来像官方”和“确实是官方”,别让这些表面线索放松了你的警惕。
本节操作检查清单
[ ] 从官网获取文件的 SHA-256/SHA-512 校验和
[ ] 下载后本地计算哈希值,确保完全一致
[ ] 使用官方公钥验证 PGP 签名(如有)
[ ] 不轻信应用商店内的开发者联系方式
[ ] 将应用商店信息与官网公告进行双向比对
第四步:一致性判断标准——无法互指即降低信任
判断通知真伪的标准在于能否在官网公告、应用内消息中心或商店版本说明中找到对应的影子证据,无法互指即降低信任。
你手头这份通知,能不能在官网公告、应用内消息中心、状态页或商店版本说明里找到对应的“影子”?这就是最后一步的生死线。如果这些稳定归档的记录里找不到任何能互相指向的证据,你必须立刻降低对该通知的信任级别。[5][6]
目前并没有一份跨渠道一致性的权威清单供你对照。这意味着,“无法互指”是判定可疑的最稳妥依据。这是一种保守推论,但也是普通用户最该坚守的底线。不要试图去猜测对方为什么没发公告,也不要等待所谓的“最终确认”。当通知内容无法与官方可检索记录形成闭环时,默认它就是伪造的。
一旦陷入这种“无法互指”的状态,执行动作必须叫停。不付款、不提交数据、不点击任何后续链接。这一原则确保了即使缺乏明确的负面证据,也能通过缺乏正面互证来保障安全。[1]
本章操作检查清单
[ ] 打开已知官网地址(非通知链接)
[ ] 搜索通知中提到的具体事件或编号
[ ] 检查应用内消息中心是否有相同公告
[ ] 核对应用商店版本更新说明是否提及此事
[ ] 若上述任意一项无法匹配,立即停止操作并标记为伪造
常见疑问解答 (FAQ)
Q: 如果官网暂时没有显示相关公告,是不是说明通知是真的?A: 恰恰相反。如果官方渠道(如官网公告、App 内消息中心)一片平静,没有任何与你收到的通知内容相匹配的记录,这通常是伪造通知的强烈信号。真正的官方行动一定会留下可追溯的归档记录。
Q: 我可以通过打电话给通知里的客服来核实吗?A: 千万不要打通知里留下的电话号码。骗子可以伪造号码,或者劫持真实的客服系统。正确的做法是去官网查找公开的官方联系方式,或者通过官方 App 内的内置通讯功能进行联系。
Q: “如何验证官方通知真伪”有没有通用的速查表?A: 虽然不同机构流程各异,但核心逻辑是一致的:不看样式看来源,不点链接搜记录。只要你能在独立、稳定的官方渠道找到对应记录,且所有信息(如哈希值、签名)一致,基本可以确认为真;反之则存疑。
Q: 为什么有些诈骗通知做得非常逼真?A: 因为现代网络攻击往往针对的是“心理漏洞”而非“技术漏洞”。骗子会利用紧急感(如“立即付款否则封号”)让你跳过思考步骤。记住,无论通知多逼真,它都无法在官方归档系统中留下真实的“影子”。
参考来源
BOD 18-01: Enhance Email and Web Security | CISA · https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security(S级)
Sophisticated Spearphishing Campaign Targets Government Organizations, IGOs, and NGOs | CISA · https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-148a(S级)
Apache OpenOffice - How to verify the integrity of the downloaded file? · https://www.openoffice.org/download/checksums.html(A级)
Verifying Apache Software Foundation Releases | Apache Software Foundation · https://www.apache.org/info/verification.html(A级)
View and manage your developer account information (for Play Console Requirements-verified accounts) - Play Console Help · https://support.google.com/googleplay/android-developer/answer/13634081?hl=en(A级)
Publisher verification overview - Microsoft identity platform · https://learn.microsoft.com/en-us/entra/identity-platform/publisher-verification-overview(A级)