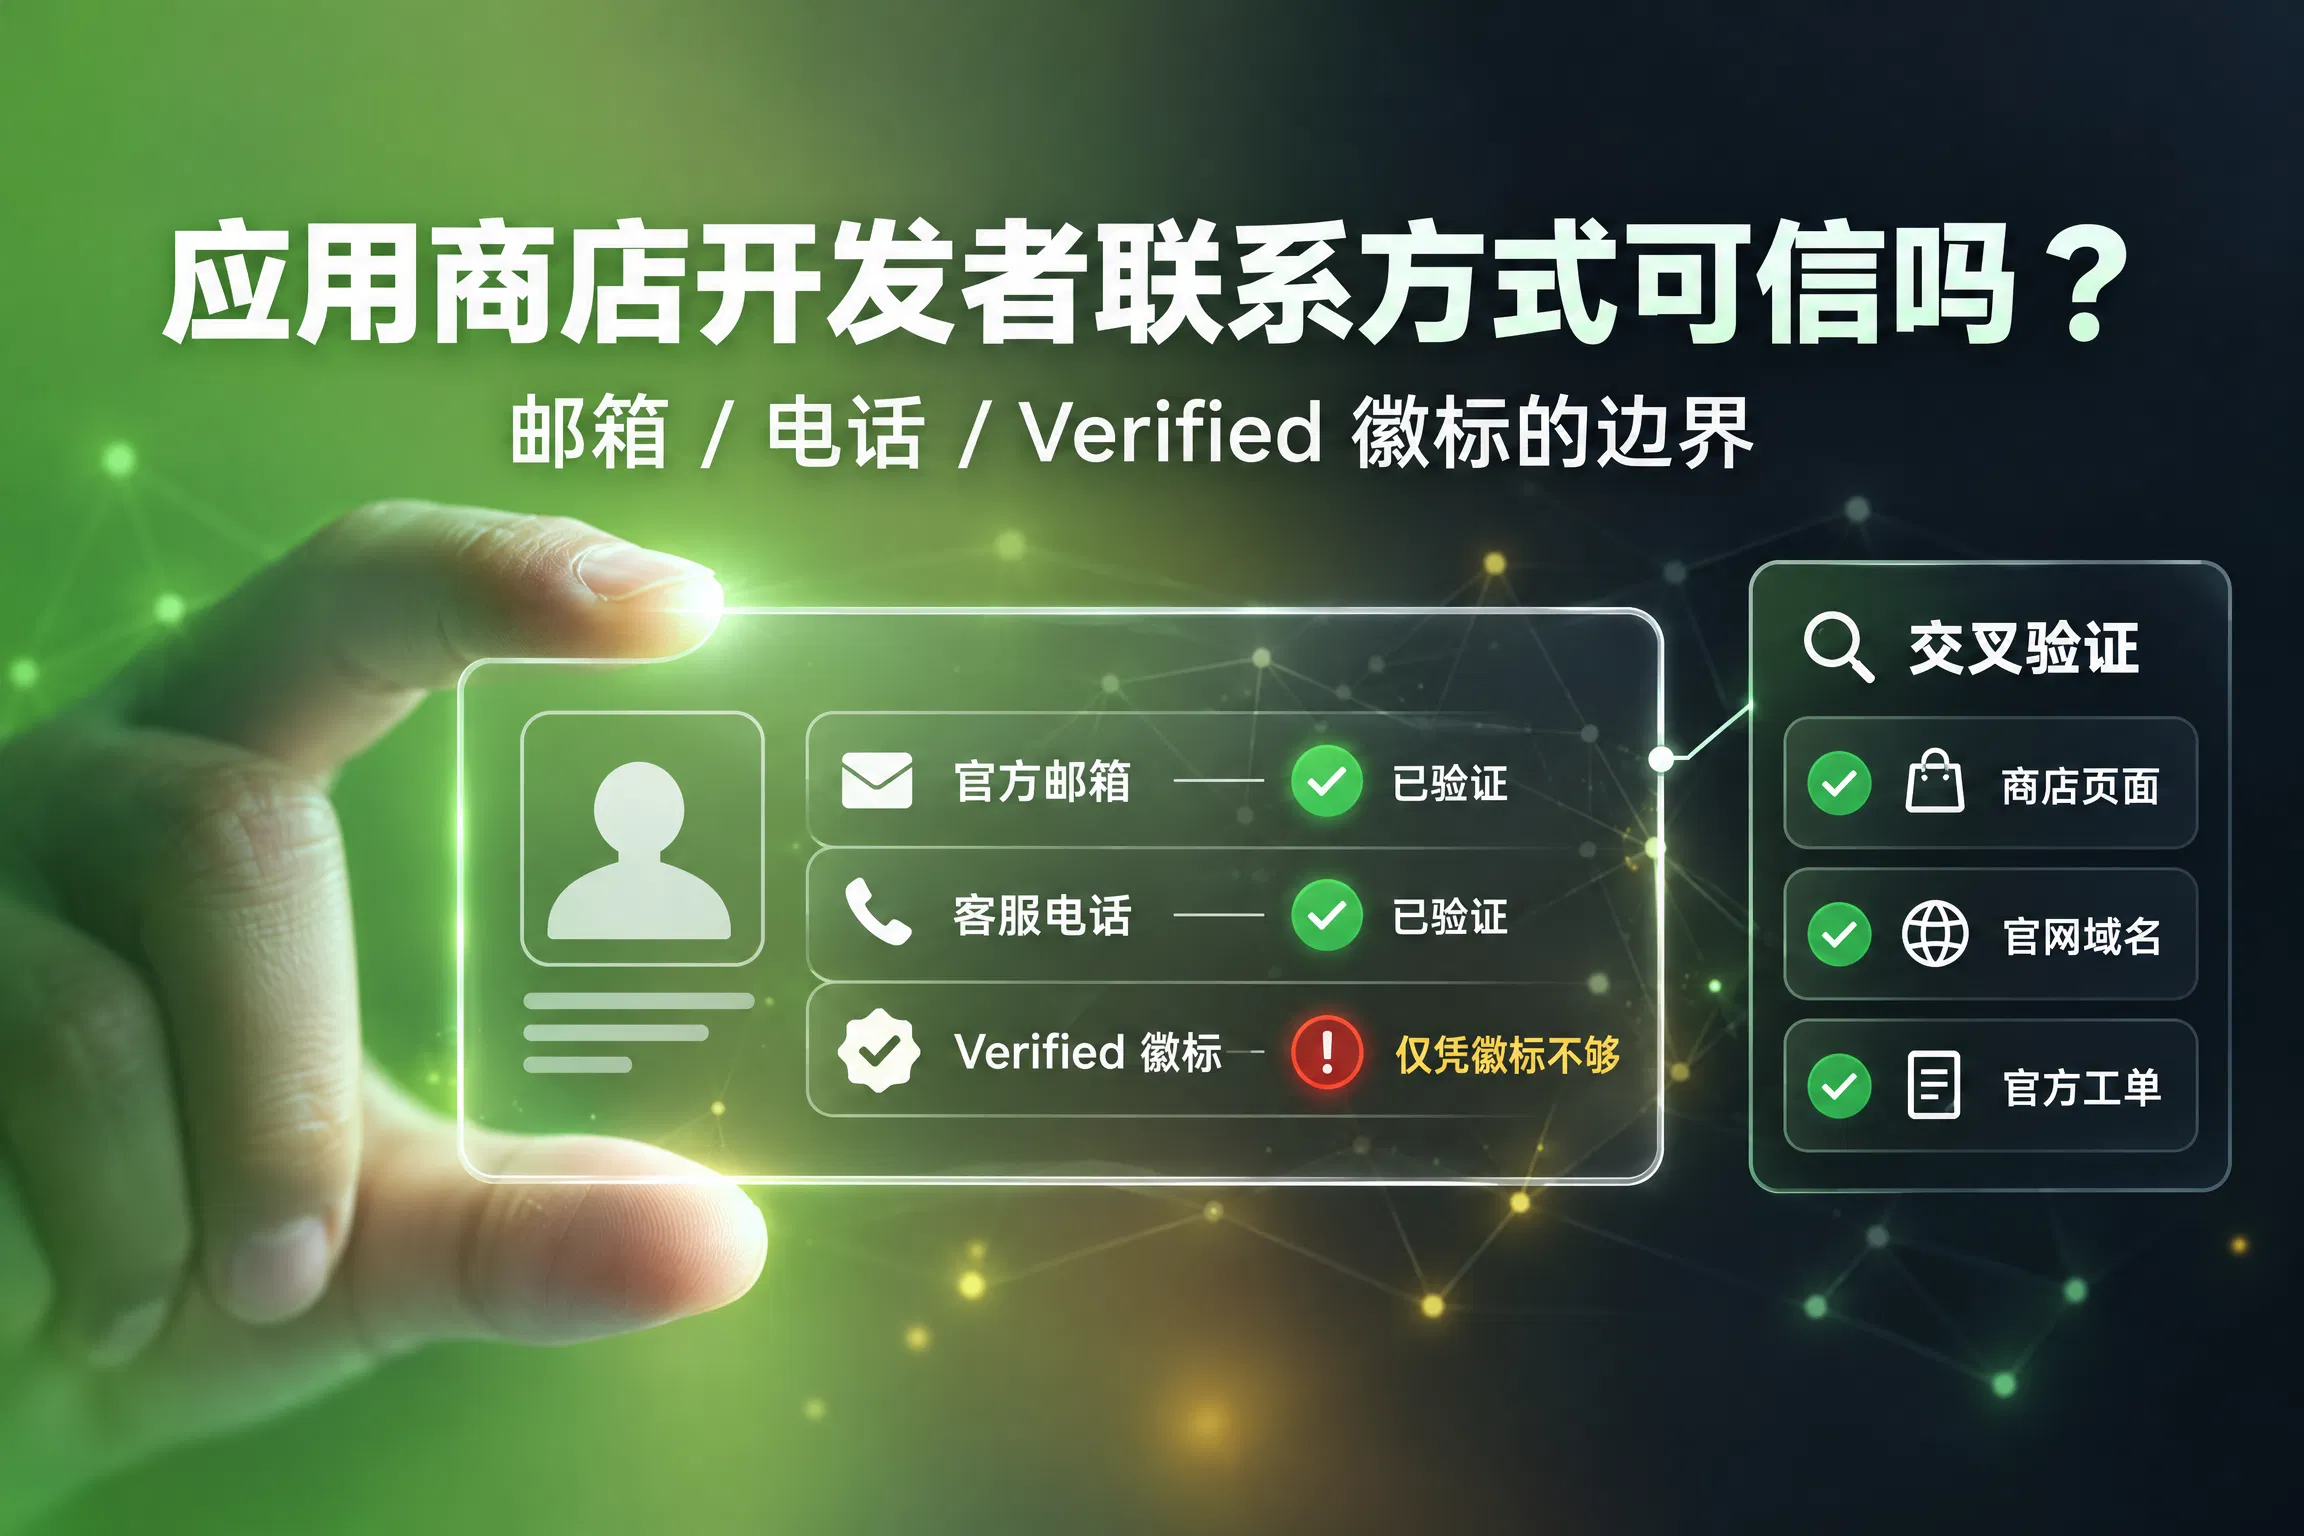
应用商店显示的开发者联系方式仅是身份存在的线索,无法作为跨渠道验证真实性的绝对凭证。
核心速查:应用开发者身份核验法则
应用商店展示的邮箱、电话或 Verified 徽标仅证明其在平台上的存在,绝非跨渠道的安全担保。请遵循“交叉验证”原则,切勿依赖单一信号。
防骗关键动作清单:
动作阶段 核心原则 具体操作示例 收到通知时 切断依赖链 不点击短信/邮件中的链接;手动在浏览器输入已知官网地址。 核查信息时 比对一致性 检查发件人邮箱域名后缀是否与手动访问的官网域名完全一致。 遇到催促时 反向求证 对任何要求付款或提供敏感信息的“紧急通知”,通过应用内官方客服入口或官方社媒账号二次确认。 一句话心法:局部真实(如真实的邮箱地址)不等于全局可信,必须多源验证形成闭环。
为什么应用商店显示的开发者联系方式不能直接当作铁证?
平台展示的联系方式仅证明账号在该应用市场存在,不能自动背书邮件、官网或客服属于同一合法主体。
很多用户看到应用商店里亮堂堂的开发者邮箱或电话,第一反应是“能联系上,所以是真的”。这种直觉在实战中往往成了陷阱。争议的核心在于:平台展示的联系方式究竟证明了什么?它仅仅是身份入口的线索,还是全链路的信任背书?
平台展示的联系方式究竟证明了什么?
Google Play 要求开发者维护准确的联系信息,发布或更新应用时必须提供邮箱[1]。这些字段确实存在,且构成了用户可见的联系面[1]。但这里有一个关键界限被普遍忽略:平台只确认了“这个邮箱属于当前账户”,却从未承诺该邮箱、官网、社媒账号与客服系统属于同一个运营主体[1]。
这就好比你在酒店前台看到了经理的名片,名片上的名字和职位是真的,但这不代表这张名片能证明你走进大堂后遇到的所有工作人员都是同一家公司的员工。
当开发者邮箱真实存在时,用户容易将其扩大解释为对邮件通知、应用内公告甚至外部下载页的全盘担保[2]。实际上,若缺乏跨渠道绑定机制,这些看似真实的信号可能分属不同控制者。如果平台不标明验证范围,用户就会把局部真实误读为全链路可信。
值得注意的是,这种“局部真实”的欺骗性在技术层面往往源于所有权与使用权的分离。一个开发者账户完全可以将邮箱设置为自动转发到攻击者的服务器,或者在后台修改了默认的回复地址,而应用商店列表中的原始记录依然显示着那个“真实存在”的官方邮箱。用户看到的只是静态的元数据,而非动态的通信流状态。因此,哪怕邮箱格式完美、域名匹配,只要缺乏实时的双向验证机制,它就可能只是一个被劫持的“空壳”。
| 字段属性 | 平台实际证明内容 | 用户常误读的内容 |
|---|---|---|
| 开发者邮箱 | 当前账户拥有此邮箱地址 | 所有来自该邮箱的通知均合法 |
| 联系电话 | 账户绑定的有效号码 | 拨打该号码即代表官方客服 |
| 官方网站 | 账户关联的域名链接 | 网站内容与商店应用完全一致 |
| 信息一致性 | 仅指字段本身未被篡改 | 暗示所有对外触点归属同一主体 |
结论很明确:局部真实的字段,如一个真实存在的邮箱,只能作为识别线索,绝不能直接等同于身份的铁证。
带蓝色 Verified 徽标的开发者就绝对安全吗?
蓝色 Verified 徽标仅代表基础身份核验通过,并不等同于全链路无死角的安全保障或防欺诈承诺。
看到应用界面角落那个蓝色的”Verified”勾号,很多人会下意识松一口气。这个标志确实比普通品牌 Logo 更有分量,但它代表的并非无死角的信任。
验证的边界在哪里?
微软的验证机制核心在于关联。系统通过已验证的 Microsoft AI Cloud Partner Program 账户和唯一的 PartnerID,将某个组织身份与应用注册记录绑定[3]。这种连接发生在平台内部,意味着该应用在微软生态中的发布者身份是真实的。这比单纯看一个设计精美的 Logo 要可靠得多,因为它触及了身份层证据。
然而,这份“真实”有明确的地理围栏。徽章仅证明在 Microsoft Entra 语境下,发布者的身份与当前应用是一体的[3]。它无法自动延伸到你收到的那封邮件、社交媒体上的私信,或是某个外部下载页面的客服号码。如果攻击者利用合法获取的账号发送钓鱼邮件,或者伪造一个外观相似的官网,蓝色的徽标对此毫无防御力。
| 对比项 | 普通品牌标识 | 平台级 Verified 徽标 |
|---|---|---|
| 核心属性 | 视觉设计,易模仿 | 身份关联,需资质审核 |
| 证明范围 | 仅限页面外观 | 仅限平台内应用注册关系 |
| 跨渠道效力 | 无效 | 不延伸至外部邮件或社媒 |
| 伪造难度 | 低,仅需图片 | 高,需拥有有效 PartnerID |
| 用户误区 | 误以为代表官方背书 | 误以为代表全链路控制 |
这里的治理难点不在于平台缺乏身份字段,而在于用户习惯对局部真实信号进行越权解读[3]。你最容易误信的往往不是完全虚构的信息,而是那些局部真实却被无限放大的片段。开发者邮箱可能是真的,徽标也是真的,但这些信号各自覆盖的范围有限,不能拼凑成一张完整的安全网[1][2][3]。若平台不标明验证的具体边界,用户很容易把应用商店内的身份背书,误读为对所有外部渠道的全程担保。
以 Android 生态为例,除了 Google Play 和微软,许多第三方安卓市场(如某些区域性的应用分发平台)也推出了类似的“认证”标识,但其审核标准往往侧重于软件本身的恶意代码扫描,而非严格的商业实体身份核验。这意味着,即便一个应用在这些平台上获得了“认证”,其背后的运营主体可能依然是个人开发者,甚至是一个刚刚注册的壳公司,这与大厂那种基于企业税务、法人实名认证的严格绑定有着本质区别。用户若不加区分地将所有“认证”图标视为同等级的信任背书,极易落入精心包装的伪官方陷阱。
如何正确利用这些线索进行应用商店开发者联系方式真假辨别?
正确利用这些线索需将其视为拼图碎片,必须结合多源信息交叉验证才能确认各渠道归属同一真实主体。
当你在通知里看到真实的邮箱或电话时,第一反应往往是“这下稳了”。这种直觉很自然,却也是风险最大的陷阱。应用商店展示的联系方式只是身份拼图的一块碎片,它证明了该账号在平台上的存在,却无法自动串联起邮件、官网和客服是否属于同一主体[1]。
要真正利用这些线索,必须建立“交叉验证”的独立逻辑。遇到可疑通知,不要直接点击链接或回拨号码,而是先切断依赖,去官方渠道二次确认。比如,打开浏览器手动输入已知的官网地址,或者通过应用内的设置页面查找客服入口。如果通知里的域名与官网后缀不一致,哪怕那个邮箱确实注册过,也极可能是被劫持或伪造的通道。这种局部真实但整体断裂的情况,比完全虚构的信息更具迷惑性。
| 验证维度 | 单一渠道信号(高风险) | 跨渠道一致性信号(高可信) |
|---|---|---|
| 信息源 | 仅出现在弹窗或短信中 | 应用商店、官网、App内一致 |
| 域名匹配 | 通知域名与官网后缀不符 | 所有链接指向同一主域名 |
| 徽标含义 | 仅有蓝色 Verified 标识 | 徽标 独立渠道验证结果吻合 |
| 沟通路径 | 要求直接回复邮件或转账 | 引导至官方认证的安全入口 |
| 证据效力 | 仅代表平台账户存在 | 代表全链路运营主体统一 |
微软的 Verified 徽标虽然比普通品牌外观更接近身份层证据,但它依然有明确的边界[3]。这个徽章证明的是发布者与 Microsoft Entra 平台的关联,并不能自动担保某封外部邮件或某个客服号码也由同一组织控制[2]。用户常犯的错,就是把平台内的身份背书误读为跨渠道的全链路信任。
正确的做法是:承认线索价值,但不将其作为唯一依据。只有当联系方式、域名、徽标以及独立搜索到的官方信息形成闭环时,才能判定为可信。记住,真实存在的联系方式不代表所有基于此发出的通知都安全,构建多维验证习惯才是防骗的底线。
具体行动建议:当你收到涉及资金或敏感数据的官方通知时,请执行“反向搜索验证法”。不要使用通知中的任何链接,而是直接在搜索引擎中输入“应用名称 官方客服电话”或“应用名称 官方邮箱”,查看搜索结果中是否有多个权威来源(如科技新闻、官方博客、其他大型应用商店)指向同一个联系方式。如果搜索结果中混杂了大量论坛讨论、不明来源的问答,或者只有一个孤立的链接指向通知中的域名,那么无论那个邮箱看起来多么正规,都应视为高危信号。
常见误区复盘:哪些“真实信号”最容易误导用户?
局部真实信号如有效邮箱或官方徽标常被过度解读为全面信任依据,实则各自覆盖范围极其有限且易被伪造。
用户最容易被骗的,往往不是完全伪造的信息,而是那些局部真实却被过度解读的信号。开发者邮箱确实存在,Verified 徽标也确有其事,邮件发送通道也曾属于正规机构,但这些线索各自覆盖的范围都极其有限 [1][2][3]。
从单一真实到全链可信的跨越难点
当平台未明确标注验证边界时,用户容易将应用商店内的身份背书,误读为跨渠道的全链路担保。这种认知偏差导致人们把“字段真实”直接等同于“归属一致”,却忽略了官网域名、邮箱后缀与客服号码可能分属不同控制者的风险。
以下表格展示了三种典型误区的逻辑断层:
| 误区信号 | 表面真实性依据 | 实际覆盖范围局限 | 潜在风险场景 |
|---|---|---|---|
| 邮箱地址 | 符合格式且曾由该组织使用 | 仅证明发件箱配置,无法防劫持或转发 | 账号被盗后仍用原邮箱发送诈骗信 [1] |
| Verified 徽标 | 微软等平台完成过身份核验 | 仅限当前平台语境下的发布者关联 | 无法证明外部邮件或电话由同一主体控制 [3] |
| 可打通电话 | 号码真实存在且有人接听 | 可能是虚拟号段或外包假冒客服 | 接通的是骗子而非官方人员 |
治理的核心难点在于,身份字段的证明范围常被用户越权解释。局部真实绝不等于整体安全,必须将“字段真实”与“归属一致”拆解为两个维度分别评估。
常见问题解答 (FAQ)
Q: Google Play 开发者邮箱验证通过后,我还能相信发给我的所有邮件吗?A: 不一定。邮箱验证仅证明该地址归当前账户持有,若账户遭盗或设置自动转发,邮件内容可能被篡改或用于钓鱼。务必结合域名和发送时间等上下文判断。
Q: 微软 Verified 徽标含义是什么?它能防止所有欺诈吗?A: 它主要表示开发者已通过微软合作伙伴计划的身份核验,证明其在微软生态内的注册身份真实。但它不具备跨平台效力,无法阻止攻击者利用该身份伪造外部邮件或网站。
Q: 如何快速辨别应用商店开发者联系方式真假?A: 不要单点信任。尝试“交叉验证”:检查通知域名是否与官网一致,搜索是否有其他渠道确认该联系方式,并留意是否有异常紧迫感或索要敏感信息的行为。
参考来源
View and manage your developer account information (for Play Console Requirements-verified accounts) - Play Console Help · https://support.google.com/googleplay/android-developer/answer/13634081?hl=en(A级)
Sophisticated Spearphishing Campaign Targets Government Organizations, IGOs, and NGOs | CISA · https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-148a(S级)
Publisher verification overview - Microsoft identity platform · https://learn.microsoft.com/en-us/entra/identity-platform/publisher-verification-overview(A级)